
Webhooks
Con FastComments es posible invocar un endpoint de la API cada vez que se añade, actualiza o elimina un comentario de nuestro sistema.
Lo logramos con webhooks asíncronos a través de HTTP/HTTPS.
Qué son los Webhooks 
Un Webhook es un mecanismo, o una integración, entre dos sistemas donde el "productor" (FastComments) desencadena un evento que el "consumidor" (Usted) consume mediante una llamada a la API.
Eventos y recursos compatibles
FastComments admite webhooks solo para el recurso Comentario.
Admitimos webhooks para la creación, eliminación y actualización de comentarios.
Cada uno de estos se considera un evento separado en nuestro sistema y, como tal, tiene diferentes semánticas y estructuras para los eventos de webhook.
Cualquier número de endpoints puede suscribirse al mismo evento, desde el panel de control o a través de la API (vea Administrar Webhooks a través de la API). Cada webhook se entrega de forma independiente.
Configuración de desarrollo local
Para el desarrollo local, use una herramienta como ngrok.
Para simplificar el mantenimiento de la seguridad del sistema, el desarrollo local sigue el mismo proceso que la configuración y protección de otros entornos.
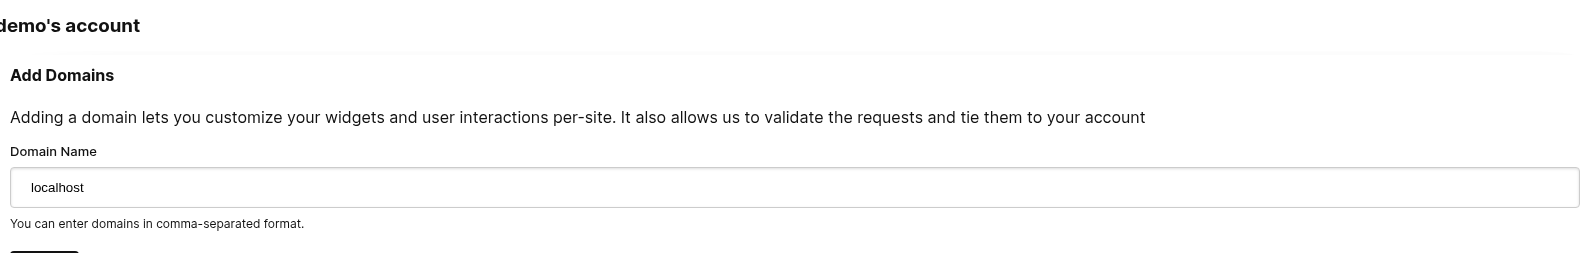
Paso 1: Agregar "localhost" a los dominios en su cuenta.
Agregue "localhost" como un dominio aquí.

Paso 2: Elegir una clave de API
Vamos a agregar la configuración de webhook para su dominio, por lo que necesitaremos una clave de API. Puede hacerlo aquí.
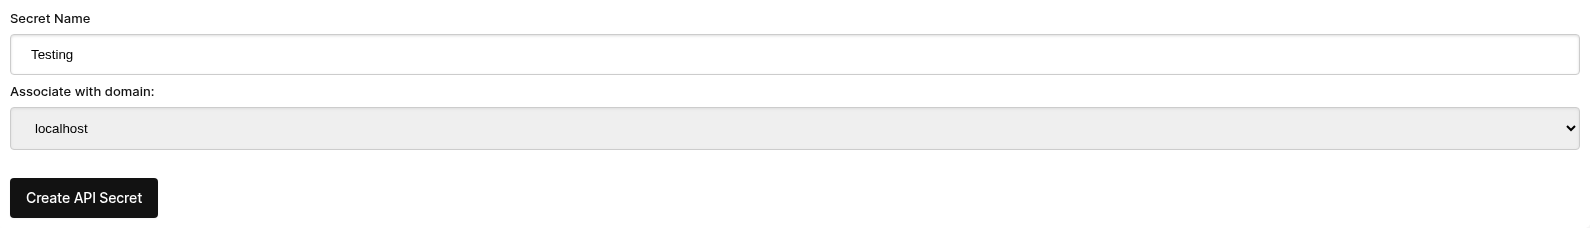
En "Asociar con dominio" - seleccione su dominio "localhost".
NOTA: Alternativamente, puede usar un solo API Secret para toda la actividad de pruebas y los entornos de staging. Simplemente agregue un API Secret para "All Domains" y asígnele un nombre como "test".
Asegúrese de tener un API Secret definido para su(s) dominio(s) de producción. Los eventos para todos los demás dominios usarán el secreto comodín (de pruebas).
Paso 3: Agregar su webhook
Mientras ejecuta ngrok o una herramienta similar, establezca el valor para "localhost" aquí.
Al hacer clic en Send Test Payload, enviaremos dos eventos de prueba para verificar que usted valide la clave de API.
Una vez validada, presione Save.
Paso 4: Agregar un comentario
Ahora puede agregar, editar o eliminar comentarios y debería vernos llamar a su máquina de desarrollo local con los eventos, usando su clave de API de pruebas. Puede haber hasta 30 segundos de demora para que los eventos lleguen a su máquina.
Configuración
Siga los mismos pasos para localhost que haría en producción. Asegúrese de que tiene configurados los dominios de producción y los secretos de API.
Primero, navegue a la administración de Webhooks. Esto es accesible a través de Administrar datos -> Webhooks.
La página muestra cada webhook en su cuenta:
Haga clic en Nuevo Webhook para agregar uno. Cada webhook tiene una URL, un evento de comentario (creado, actualizado o eliminado), un dominio y un método HTTP:
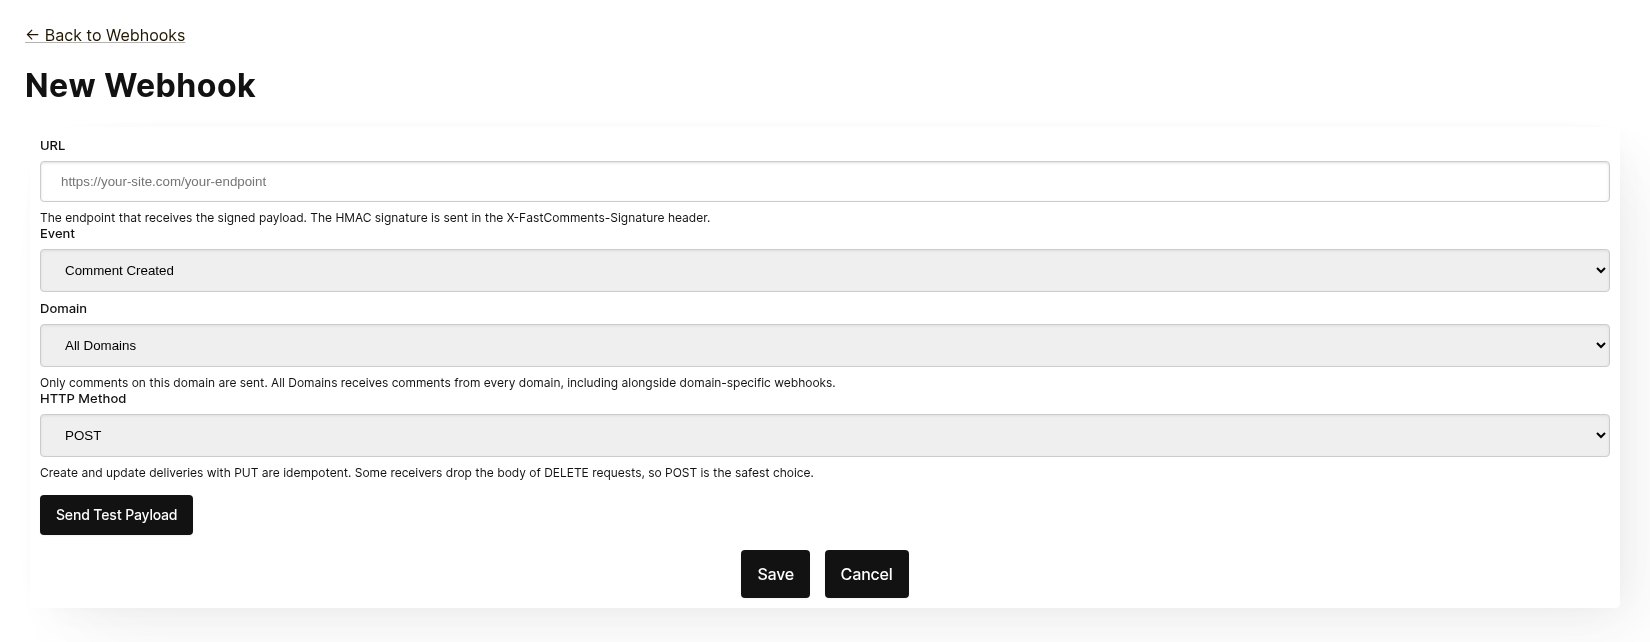
Cada webhook se entrega de forma independiente. Puede enviar el mismo evento a varios puntos finales, y un webhook con alcance a Todos los dominios recibe comentarios de todos los dominios incluso cuando existe un webhook específico de dominio para el mismo evento. No se puede agregar la misma URL, evento y dominio dos veces.
Antes de guardar, haga clic en Enviar carga de prueba para verificar que el punto final acepta una solicitud firmada. Consulte la siguiente sección, "Pruebas", para obtener más detalles.
Desde la lista puede editar, desactivar, volver a activar o eliminar un webhook. Desactivar mantiene los eventos en cola hasta que el webhook se vuelva a activar; eliminar los descarta.
Los webhooks también pueden crearse a través de la API, por ejemplo mediante Zapier. Estos aparecen en la misma lista con la fuente API. Consulte la gestión de webhooks a través de la API.
Pruebas
Las nuevas páginas de webhook y de edición tienen un botón Send Test Payload que envía una solicitud a la URL que está actualmente en el formulario, haya sido guardada o no. Los eventos Create y Update envían un objeto WebhookComment de prueba, mientras que al probar Delete se enviará un cuerpo de solicitud de prueba con solo un ID.
Verificando Cargas Útiles
Al probar su integración de webhook, verifique que las solicitudes entrantes incluyan los siguientes encabezados:
X-FastComments-Timestamp- Marca de tiempo Unix (segundos)X-FastComments-Signature- Firma HMAC‑SHA256
Los webhooks creados antes de que se introdujera el esquema de firma también reciben un encabezado token que contiene su API Secret. Los webhooks nuevos no lo hacen.
Utilice la verificación de firma HMAC para garantizar que las cargas sean auténticas.
Herramientas de Prueba
Puede usar herramientas como webhook.site o ngrok para inspeccionar las cargas de webhook entrantes durante el desarrollo.
Tipos de Eventos
- Create Event: Se dispara cuando se crea un nuevo comentario.
- Update Event: Se dispara cuando se edita un comentario.
- Delete Event: Se dispara cuando se elimina un comentario.
Cada webhook está asociado a un evento y a un método HTTP (POST, PUT o DELETE). Cada evento incluye los datos completos del comentario en el cuerpo de la solicitud (vea Data Structures para el formato de la carga).
Estructuras de datos
La única estructura enviada vía webhooks es el objeto WebhookComment, descrito en TypeScript a continuación.
La estructura del objeto WebhookComment
La estructura del evento "Create"
El cuerpo de la solicitud del evento "create" es un objeto WebhookComment.
La estructura del evento "Update"
El cuerpo de la solicitud del evento "update" es un objeto WebhookComment.
La estructura del evento "Delete"
El cuerpo de la solicitud del evento "delete" es un objeto WebhookComment.
Cambio a partir del 14 de noviembre de 2023
Anteriormente, el cuerpo de la solicitud del evento "delete" solo contenía el id del comentario. Ahora contiene el comentario completo en el momento de la eliminación.
Cada clave está siempre presente en el cuerpo. Cuando el comentario no tiene valor para un campo, el cuerpo lleva null
(o false para booleanos y [] para listas), por lo que la forma de una entrega nunca varía de un comentario a otro.
 Run
Cuando se etiqueta a usuarios en un comentario, la información se almacena en una lista llamada mentions. Cada objeto de esa lista
tiene la siguiente estructura.
Run Cada entrada de la lista badges tiene la siguiente estructura. Consulta la guía de Badges para conocer los tipos de badges.
Run Métodos HTTP
Puedes configurar el método HTTP para cada tipo de evento de webhook en el panel de administración:
- Evento Create: POST o PUT (predeterminado: PUT)
- Evento Update: POST o PUT (predeterminado: PUT)
- Evento Delete: DELETE, POST o PUT (predeterminado: DELETE)
Dado que todas las solicitudes contienen un ID, las operaciones Create y Update son idempotentes por defecto (PUT). Repetir la misma solicitud Create o Update no debería crear objetos duplicados en tu lado.
Cabeceras de la solicitud
Cada solicitud de webhook incluye las siguientes cabeceras:
| Cabecera | Descripción |
|---|---|
Content-Type | application/json |
token | Tu API Secret |
X-FastComments-Timestamp | Marca de tiempo Unix (segundos) cuando se firmó la solicitud |
X-FastComments-Signature | Firma HMAC-SHA256 (sha256=<hex>) |
Consulta Seguridad y tokens de API para obtener información sobre cómo verificar la firma HMAC.
Seguridad y tokens de API
Las solicitudes webhook de FastComments incluyen múltiples mecanismos de autenticación por motivos de seguridad.
Encabezados enviados
| Header | Description |
|---|---|
token | Tu API Secret (para compatibilidad con versiones anteriores) |
X-FastComments-Timestamp | Marca de tiempo Unix (segundos) cuando se firmó la solicitud |
X-FastComments-Signature | Firma HMAC-SHA256 de la carga útil |
Verificación de firma HMAC (Recomendado)
Recomendamos encarecidamente verificar la firma HMAC para garantizar que las cargas útiles de los webhooks sean auténticas y no hayan sido manipuladas.
Formato de la firma: sha256=<hex-encoded-signature>
Cómo se calcula la firma:
- Concatenar:
timestamp + "." + JSON_payload_body - Calcular HMAC-SHA256 usando tu API Secret como clave
- Codificar el resultado en hexadecimal
Ejemplo de verificación (Node.js)
const crypto = require('crypto');

function verifyWebhookSignature(req, apiSecret) {
    const timestamp = req.headers['x-fastcomments-timestamp'];
    const signature = req.headers['x-fastcomments-signature'];

    if (!timestamp || !signature) {
        return false;
    }

    // Verificar que la marca de tiempo sea reciente (dentro de 5 minutos)
    const now = Math.floor(Date.now() / 1000);
    if (Math.abs(now - parseInt(timestamp, 10)) > 300) {
        return false;  // Prevención de ataques de repetición
    }

    // Verificar firma
    const payload = JSON.stringify(req.body);
    const expectedSignature = crypto
        .createHmac('sha256', apiSecret)
        .update(`${timestamp}.${payload}`)
        .digest('hex');

    return signature === `sha256=${expectedSignature}`;
}
Ejemplo de verificación (Python)
import hmac
import hashlib
import time
import json

def verify_webhook_signature(headers, body, api_secret):
    timestamp = headers.get('X-FastComments-Timestamp')
    signature = headers.get('X-FastComments-Signature')

    if not timestamp or not signature:
        return False

    # Verificar que la marca de tiempo sea reciente
    now = int(time.time())
    if abs(now - int(timestamp)) > 300:
        return False

    # Verificar firma
    payload = json.dumps(body, separators=(',', ':'))
    message = f"{timestamp}.{payload}"
    expected = hmac.new(
        api_secret.encode(),
        message.encode(),
        hashlib.sha256
    ).hexdigest()

    return signature == f"sha256={expected}"
Ejemplo de verificación (PHP)
function verifyWebhookSignature($headers, $body, $apiSecret) {
    $timestamp = $headers['X-FastComments-Timestamp'] ?? null;
    $signature = $headers['X-FastComments-Signature'] ?? null;

    if (!$timestamp || !$signature) {
        return false;
    }

    // Verificar que la marca de tiempo sea reciente (dentro de 5 minutos)
    $now = time();
    if (abs($now - intval($timestamp)) > 300) {
        return false;
    }

    // Verificar firma
    $payload = json_encode($body, JSON_UNESCAPED_SLASHES);
    $message = $timestamp . '.' . $payload;
    $expectedSignature = 'sha256=' . hash_hmac('sha256', $message, $apiSecret);

    return hash_equals($expectedSignature, $signature);
}
Autenticación heredada
El encabezado token que contiene tu API Secret todavía se envía por compatibilidad con versiones anteriores. Sin embargo, recomendamos migrar a la verificación HMAC para mejorar la seguridad, ya que protege contra ataques de repetición.
Gestión de Webhooks a través de la API
Webhooks también pueden gestionarse a través de la API REST. Así es como integraciones como Zapier se suscriben a eventos de comentarios sin tocar el panel de control, y sigue el patrón REST Hooks: suscribirse, recibir eventos, cancelar la suscripción.
Las suscripciones API conviven con los webhooks configurados en el panel de control. Un evento de comentario se entrega a cada webhook que coincida con su dominio, cada uno como una entrega independiente, sin importar cómo se haya creado el webhook.
Autenticación
Cada solicitud necesita su API Key en el encabezado x-api-key (o el parámetro de consulta API_KEY) y su ID de inquilino en el parámetro de consulta tenantId. Ambos se muestran en la página API Secret del panel de control.
Suscripción
POST https://fastcomments.com/api/v1/webhooks?tenantId=YOUR_TENANT_ID
x-api-key: YOUR_API_KEY
Content-Type: application/json

{
    "url": "https://hooks.zapier.com/hooks/catch/123/abc",
    "event": "comment-created"
}| Campo | Obligatorio | Descripción |
|---|---|---|
url | Sí | Una URL http o https absoluta. |
event | Sí | comment-created, comment-updated o comment-deleted. |
domain | No | Un dominio de la configuración de su cuenta. Por defecto es *, que recibe eventos para todos los dominios. |
method | No | POST (por defecto), PUT o DELETE. |
La respuesta contiene la suscripción:
{
    "status": "success",
    "webhook": {
        "id": "66f1c4c1e7a2b3d4f5a6b7c8",
        "url": "https://hooks.zapier.com/hooks/catch/123/abc",
        "event": "comment-created",
        "domain": "*",
        "method": "POST",
        "source": "api",
        "enabled": true,
        "createdAt": "2026-09-08T12:00:00.000Z"
    }
}
Suscribir la misma URL al mismo evento y dominio nuevamente devuelve la suscripción existente en lugar de crear un duplicado, por lo que un cliente puede reintentar de forma segura. Cada inquilino puede tener hasta 50 suscripciones API.
Listado
GET https://fastcomments.com/api/v1/webhooks?tenantId=YOUR_TENANT_IDDevuelve todos los webhooks del inquilino, incluidos los gestionados en el panel de control ("source": "dashboard").
Filtre con event, domain o source.
Cancelar suscripción
DELETE https://fastcomments.com/api/v1/webhooks/SUBSCRIPTION_ID?tenantId=YOUR_TENANT_IDEliminar una suscripción también descarta cualquier evento que aún esté en cola para ella. Solo las suscripciones creadas a través de la API pueden eliminarse de esta manera; un webhook del panel de control, o un id que no exista en su cuenta, responde con 404 y el código not-found. Los webhooks del panel de control se editan en la página Webhooks.
Cargas útiles y firma
Las entregas utilizan la misma carga útil que los webhooks del panel de control (ver Estructuras de datos) y están firmadas con el mismo esquema HMAC (ver Seguridad y tokens API). Las suscripciones API nunca reciben el encabezado token heredado, por lo que debe verificar el encabezado X-FastComments-Signature en su lugar.
Cargas útiles de ejemplo
GET https://fastcomments.com/api/v1/webhooks/sample-payloads?tenantId=YOUR_TENANT_ID&event=comment-created&limit=3Devuelve los comentarios más recientes de la cuenta con exactamente la forma que lleva una entrega, de modo que una integración pueda mostrar datos de muestra reales antes de que llegue el primer evento. event es opcional y solo se valida, ya que cada evento entrega el mismo objeto de comentario. limit por defecto es 3 y acepta valores de 1 a 10. Cuesta 2 créditos API.
{
    "status": "success",
    "payloads": [
        {
            "id": "66f1c4c1e7a2b3d4f5a6b7c8",
            "urlId": "https://example.com/blog/hello-world",
            "commenterName": "Jane Reader",
            "comment": "Great article!",
            "date": "2026-09-08T12:00:00.000Z",
            "approved": true
        }
    ]
}
Responder con 410 Gone
Si el endpoint de una suscripción API responde con HTTP 410 Gone, FastComments lo trata como una cancelación de suscripción: la suscripción se elimina junto con sus eventos en cola, y no se intentan más entregas. Los webhooks configurados en el panel de control nunca se eliminan automáticamente; para ellos un 410 es un fallo ordinario. Cualquier otro estado de error se reintenta y eventualmente desactiva el webhook, como se describe en Cómo funciona y manejo de reintentos.
Panel de control
Las suscripciones API aparecen en la lista de Webhooks con la fuente API, donde un administrador puede editar, desactivar, volver a activar o eliminarlas.
Cómo funciona y manejo de reintentos
Todos los cambios en el objeto Comment en el sistema disparan un evento que termina en una cola.
El evento webhook inicial suele enviarse dentro de seis segundos desde que ocurre la fuente del evento.
Puedes supervisar esta cola en el panel de administración de Webhooks en caso de que tu API se caiga.
Si una solicitud a tu API falla, la volveremos a encolar según un programa.
Ese programa es 1 Minute * the retry count. Si la llamada falla una vez, intentará de nuevo en
un minuto. Si falla dos veces, esperará entonces dos minutos, y así sucesivamente. Esto es para que no
sobrecarguemos tu API si estáis cayendo por razones relacionadas con la carga.
Los webhooks pueden cancelarse desde la página de registros.
En conclusión
Esto concluye nuestra documentación de Webhooks.
Esperamos que la integración de Webhooks de FastComments le resulte fácil de entender y rápida de configurar.
Si considera que ha identificado alguna laguna en nuestra documentación, háganoslo saber a continuación.